Modèle gratuit
Présentation de l'architecture et des contrôles de sécurité réseau pour équipes informatiques
Ce modèle PowerPoint de sécurité réseau aide les ingénieurs réseau à expliquer aux équipes informatiques la protection d'un environnement. Ce jeu de huit diapositives s'ouvre sur une page de titre Architecture et contrôles, puis présente une topologie illustrée où les réseaux externes et utilisateurs traversent un point d'application des politiques avant d'atteindre la DMZ et les services centraux. Il comprend ensuite une cartographie d'exposition pour les accès externes, les privilèges et les mouvements latéraux (est-ouest), un tableau des règles de périmètre reliant chaque flux autorisé à un contrôle et à des preuves, ainsi qu'un flux d'autorisation de session évaluant l'identité de l'utilisateur, le contexte de l'appareil et la ressource demandée avant d'accorder ou de vérifier l'accès. Les diapositives finales transforment cette présentation de cybersécurité en plan d'action avec un processus de transmission en quatre étapes (observer, trier, escalader, examiner), un registre des écarts avec priorité, responsable et date d'échéance, ainsi qu'une liste de contrôle d'approbation. Les valeurs restent sous forme de champs entre crochets, les pieds de page intègrent des notes de référence au NIST SP 800-207, et la mise en page bleu-gris avec photographies de baies de serveurs fonctionne sous PowerPoint ou via Google Slides.
Découvrez le générateur de présentations IA de Deckgist pour convertir vos notes d'audit réseau ou politiques de sécurité PDF en un diaporama structuré et modifiable.
Créer une présentation avec l’IA
Saisissez un sujet ou importez des documents de référence, puis choisissez un thème pour créer une nouvelle présentation.
Créer avec un thème
Saisissez un sujet ou importez des documents de référence, puis choisissez un thème pour créer une nouvelle présentation.
Documents, PDF, PPT et fichiers texte pris en charge
Générer une présentation modifiable
L’IA organise le contenu et réalise toute la mise en page
Aucun sujet ni fichier requis
Aucun sujet ni fichier requis
Ce qui est inclus
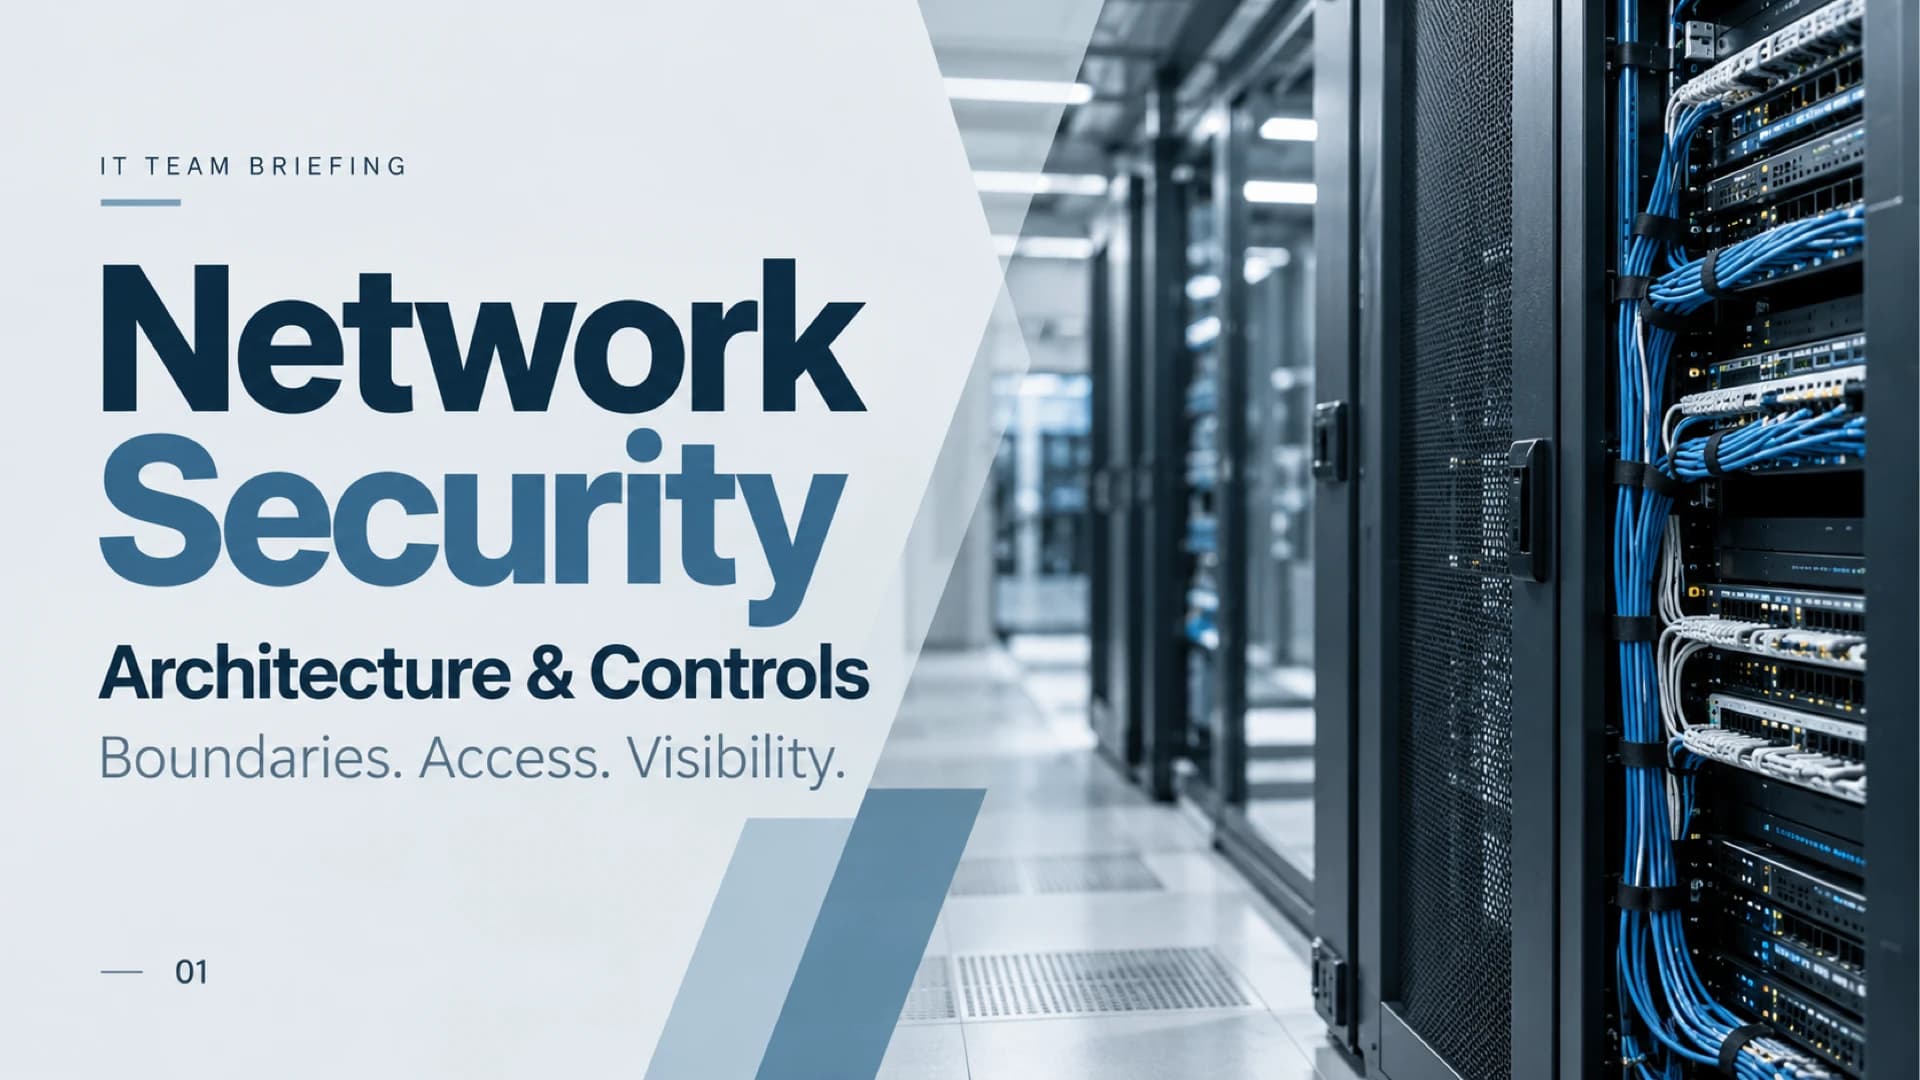
Page de garde : architecture et contrôles de sécurité réseau
Page de garde pour le briefing de l'équipe informatique intitulée Sécurité réseau : Architecture et contrôles avec le sous-titre Périmètres. Accès. Visibilité.
Afficher le texte completRéduire
Architecture réseau illustrative avec application des politiques
Exemple de topologie où les réseaux externes et utilisateurs passent par une couche centrale d'application des politiques avant d'atteindre la DMZ et les services centraux, rappelant que les flux exigent une autorisation explicite.
Afficher le texte completRéduire
Cartographie des menaces et de l'exposition
Tableau d'évaluation pour cartographier l'exposition avant d'établir des contrôles, couvrant les accès externes, les accès privilégiés et les mouvements latéraux avec champs pour les actifs et les éléments de preuve.
Afficher le texte completRéduire
Règles de segmentation et de contrôle du périmètre
Tableau des règles de périmètre associant chaque flux source-destination au besoin métier, au contrôle à valider et aux journaux ou tests de preuve, soulignant que l'emplacement réseau ne confère aucune confiance implicite.
Afficher le texte completRéduire
Flux d'identité, d'accès et de connexions sécurisées
Flux conceptuel où l'identité de l'utilisateur, le contexte de l'appareil et la ressource demandée orientent une décision de politique menant à une session autorisée ou à un refus/contrôle d'accès.
Afficher le texte completRéduire
Surveillance et passage de relais pour l'escalade des incidents
Quatre étapes numérotées pour structurer la surveillance en une chaîne de responsabilité claire, avec des champs pour les signaux, critères, contacts, actions, objectifs de réponse et dossiers d'incident.
Afficher le texte completRéduire
Feuille de route des écarts de contrôle et des priorités
Registre des écarts avec colonnes de priorité, responsable et échéance, complété par une séquence évaluer, convenir, planifier et vérifier pour organiser les actions de remédiation.
Afficher le texte completRéduire
Liste de contrôle des responsabilités et de validation
Liste de clôture confirmant le périmètre, les règles limites, la politique d'accès, la procédure de surveillance et les écarts ouverts, avec mentions du responsable de revue, de la prochaine échéance et de l'approbation.
Afficher le texte completRéduire
Idéal pour
- Briefing sur l'architecture de sécurité réseau pour une équipe informatique
- Revue de la segmentation réseau et des règles de périmètre
- Présentation détaillée de la politique d'accès basée sur l'identité
- Planification de la surveillance de sécurité et du passage de relais d'escalade des incidents
- Réunion sur les écarts de contrôle et les priorités de remédiation
À qui s’adresse ce modèle
- Ingénieurs réseau
- Équipes d'infrastructure informatique
- Analystes des opérations de sécurité (SOC)
- Responsables informatiques
- Responsables de la sécurité des systèmes d'information (RSSI)
Fonctionnalités de ce modèle+
- Schéma de topologie illustratif acheminant les réseaux externes et utilisateurs via l'application des politiques vers la DMZ et les services centraux
- Tableaux de substitution à quatre colonnes pour la cartographie de l'exposition, les règles de périmètre et le registre priorisé des écarts de contrôle
- Flux d'autorisation de session reliant identité, appareil et ressource à une session autorisée ou un refus/défi d'authentification
- Processus numéroté observer, trier, escalader et examiner avec délais cibles de réponse et champs de suivi des incidents
- Design bleu-gris axé centre de données avec photos de baies de serveurs, panneaux biseautés et titres bicolores percutants
- Diapositives PowerPoint 16:9 modifiables avec option de conversion Google Slides et valeurs réservées aux espaces réservés