無料テンプレート
ITチーム向けネットワークセキュリティアーキテクチャ・統制プレゼンテーション
このネットワークセキュリティPowerPointテンプレートは、ネットワークエンジニアがITチームに対してシステム環境の保護設計を分かりやすくブリーフィングできるように設計されています。全8枚のスライドは「アーキテクチャ&統制」の表紙から始まり、外部ネットワークやユーザーネットワークがポリシー適用層を経由してDMZやコアサービスに接続されるトポロジー図へと続きます。さらに、外部侵入経路・特権アクセス・東西方向(イースト-ウエスト)の移動を検証するエクスポージャーマップ、許可フローをセキュリティ統制や検証証跡と紐付ける境界制御ルール表、そしてユーザーID・デバイス状況・アクセス先リソースを総合的に判定するセッション認可フローが用意されています。 後半のスライドでは、監視(Observe)・トリアージ(Triage)・エスカレーション(Escalate)・レビュー(Review)の4段階ハンドオフフロー、優先度・担当者・期日を管理するギャップ管理台帳、承認欄付きのレビューチェックリストを通じて、セキュリティ計画を具体的なアクションへと落とし込めます。数値や項目はブラケット表記のプレースホルダーとなっており、フッターにはNIST SP 800-207の参照注記を配置。サーバールームの写真をあしらったブルーグレーの洗練されたレイアウトは、PowerPointでの編集はもちろんGoogleスライドへの変換にも対応しています。
Deckgistの AIプレゼンテーションメーカー を活用すれば、ネットワーク監査メモやセキュリティポリシーのPDFから、体系的で編集可能なブリーフィング資料を直接作成できます。
AIでプレゼンテーションを作成
トピックを入力するか参考資料をアップロードし、次のステップでテーマを選んで新しいプレゼンテーションを作成します。
テーマを使って作成
トピックを入力するか参考資料をアップロードし、次のステップでテーマを選んで新しいプレゼンテーションを作成します。
文書、PDF、PPT、テキストファイルに対応
編集可能なプレゼンを生成
AIが内容を整理し、全体のレイアウトを完成させます
テーマの入力や資料のアップロードは不要です
テーマの入力や資料のアップロードは不要です
含まれる内容
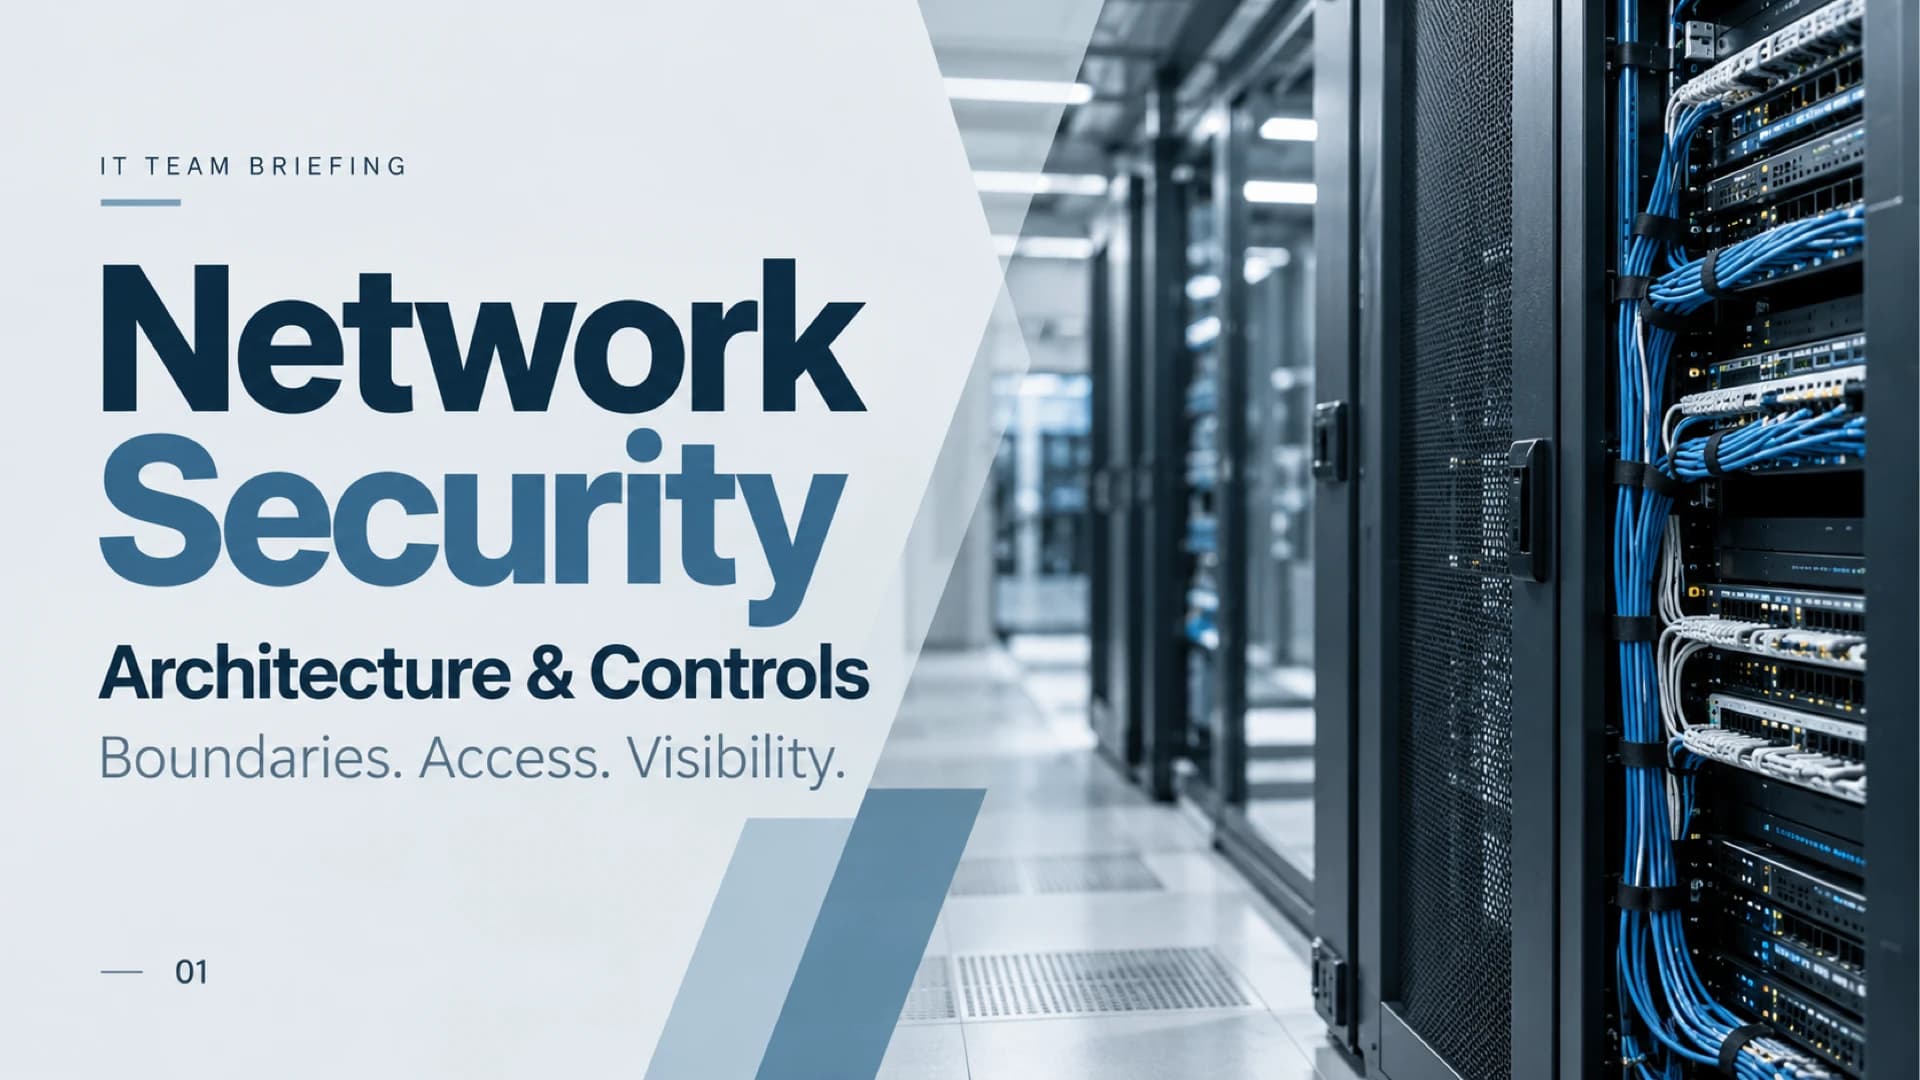
ネットワークセキュリティ アーキテクチャ&統制 表紙
「Boundaries. Access. Visibility.(境界、アクセス、可視性)」をタグラインに配した、ITチーム向けブリーフィング表紙スライド「Network Security: Architecture & Controls」。
全文を表示閉じる
ポリシー適用層を備えたネットワークアーキテクチャ例
外部ネットワークおよびユーザーネットワークが、中央のポリシー適用層を経由してDMZやコアサービスへアクセスするトポロジー例。各通信に明示的な認可が必要であることを示します。
全文を表示閉じる
脅威およびエクスポージャーマップ
統制策の策定前にエクスポージャーを洗い出すためのレビュー表。外部侵入経路、特権アクセス、東西(ラテラル)移動の3領域について、対象資産や確認証跡のプレースホルダーを備えています。
全文を表示閉じる
セグメンテーションおよび境界制御ルール
通信元と通信先のフローごとに業務上の必要性、検証すべき統制、ログやテスト証跡を関連付ける境界ルール表。「ネットワークの場所自体が信頼を与えるわけではない」という原則を明示します。
- • ネットワークの場所だけでは信頼を付与しない
ID・アクセスおよびセキュア接続フロー
ユーザーID、デバイスコンテキスト、要求されたリソースの3要素をポリシー判定に入力し、セッション認可またはチャレンジ/拒否の結果を導くコンセプトフロー図。
全文を表示閉じる
監視およびインシデントエスカレーション手順
日常の監視を責任あるエスカレーションへと繋げるための4段階ステップ。検知シグナル、判断基準、連絡先、アクション、対応目標時間、ケース記録の記入欄を完備。
全文を表示閉じる
統制ギャップおよび優先対応ロードマップ
優先度、担当者、期日列を備えたギャップ管理台帳と、是正措置を進めるための「評価・合意・計画・検証」の4ステップシーケンス。
全文を表示閉じる
責任範囲およびレビューチェックリスト
スコープ、境界ルール、アクセス権限ポリシー、監視引き継ぎ、残存ギャップの確認を行う完了用チェックリスト。レビュー担当者、次回レビュー日、承認欄を掲載。
全文を表示閉じる
最適な用途
- ITチーム向けのネットワークセキュリティアーキテクチャ説明会
- ネットワークセグメンテーションと境界制御ルールの定期見直し
- IDベースのアクセス制御ポリシーに関するブリーフィング
- セキュリティ監視体制およびインシデントエスカレーション手順の合意形成
- セキュリティ統制のギャップ分析および是正優先度の検討会議
このテンプレートの対象者
- ネットワークエンジニア
- ITインフラ担当チーム
- セキュリティ運用(SOC)アナリスト
- ITマネージャー
- 情報セキュリティ責任者・リーダー
このテンプレートの特徴+
- 外部・ユーザーネットワークがポリシー適用層を経てDMZやコアサービスへ流れるトポロジー図
- エクスポージャー把握、境界ルール、優先度別ギャップ台帳を整理できる4列構成のプレースホルダー表
- ID、デバイス、リソースの入力からセッション認可またはチャレンジ/拒否を判定する認可フロー図
- 対応目標時間やケース記録フィールドを備えた「監視・トリアージ・エスカレーション・レビュー」の4段階ハンドオフ
- サーバールームの写真、シャープな傾斜パネル、視認性の高い2色使いの見出しを採用したブルーグレーのデータセンターデザイン
- プレースホルダー値のみで構成され、Googleスライドにも変換可能な編集自在の16:9 PowerPointスライド