무료 템플릿
IT 팀을 위한 네트워크 보안 아키텍처 및 통제 프레젠테이션 템플릿
이 네트워크 보안 PPT 템플릿은 네트워크 엔지니어가 인프라 환경의 보호 구조를 IT 팀에 간결하고 체계적으로 브리핑할 수 있도록 설계되었습니다. 총 8장의 슬라이드는 아키텍처 및 통제 커버로 시작하여, 외부 및 사용자 네트워크가 정책 적용 계층을 거쳐 DMZ와 코어 서비스로 연결되는 개념적 토폴로지를 보여줍니다. 이어 외부 유입, 권한 접근, 동서(East-West) 트래픽 이동을 분석하는 노출 맵, 허용 흐름별 통제 항목과 증적을 매핑한 경계 규칙 표, 그리고 사용자 신원·디바이스 환경·요청 리소스를 종합적으로 평가하는 세션 인가 절차 플로우를 다룹니다. 마무리 슬라이드는 관찰, 분류, 에스컬레이션, 검토의 4단계 인계 체계, 우선순위·담당자·완료 예정일이 포함된 갭 등록부, 승인 필드가 있는 검토 체크리스트로 구성되어 실무적인 실행력을 높여줍니다. 모든 수치는 괄호 형태의 플레이스홀더로 제공되며 하단에는 NIST SP 800-207 참조 메모가 포함되어 있습니다. 서버 랙 이미지가 가미된 블루그레이 레이아웃은 파워포인트 슬라이드뿐만 아니라 Google 프레젠테이션 변환 환경에서도 완벽히 작동합니다.
Deckgist의 AI 프레젠테이션 메이커를 활용하여 네트워크 감사 메모나 보안 정책 PDF 문서를 구조화되고 편집 가능한 브리핑 자료로 변환해 보세요.
AI로 프레젠테이션 만들기
주제를 입력하거나 참고 자료를 업로드한 뒤 테마를 선택하여 새 프레젠테이션을 만드세요.
테마로 만들기
주제를 입력하거나 참고 자료를 업로드한 뒤 테마를 선택하여 새 프레젠테이션을 만드세요.
문서, PDF, PPT 및 텍스트 파일 지원
편집 가능한 프레젠테이션 생성
AI가 내용을 정리하고 전체 레이아웃을 완성합니다
주제 입력이나 자료 업로드가 필요하지 않습니다
주제 입력이나 자료 업로드가 필요하지 않습니다
포함된 내용
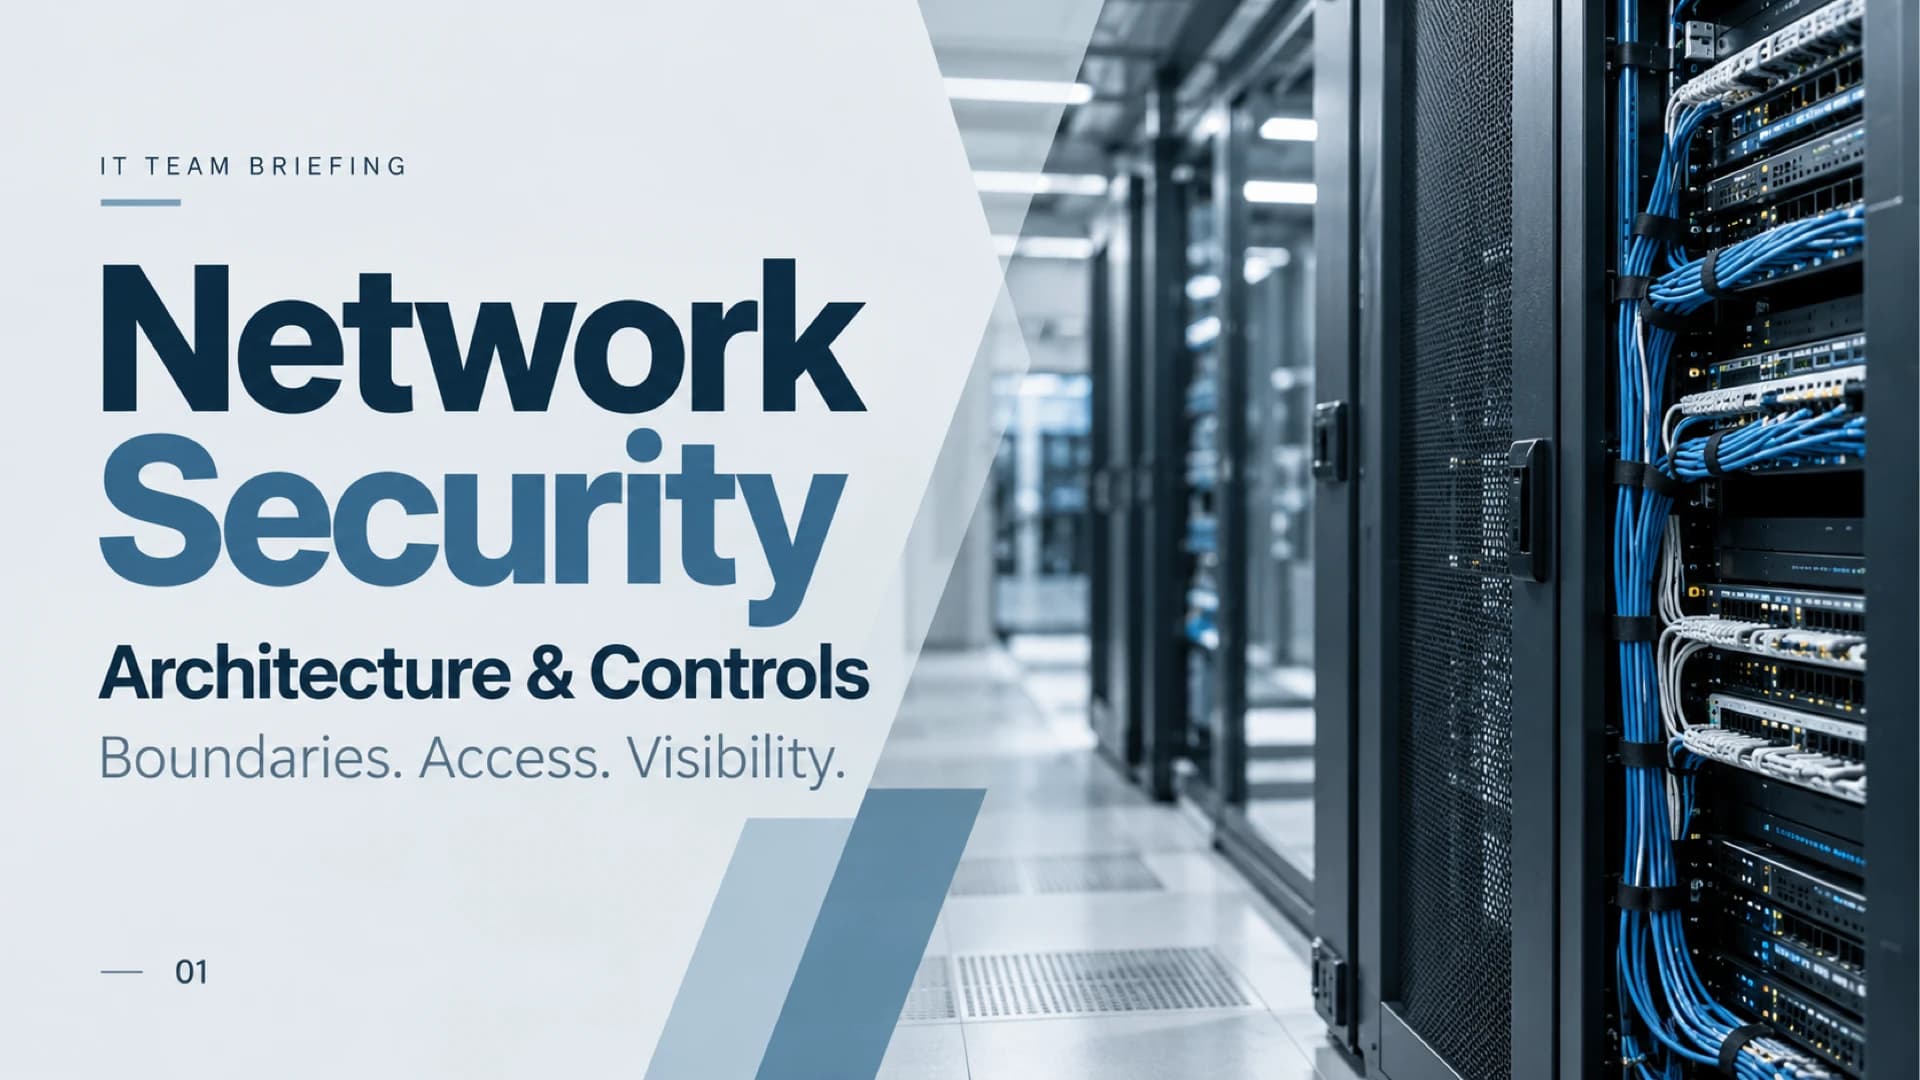
네트워크 보안 아키텍처 및 통제 커버
'Network Security: Architecture & Controls'라는 제목과 'Boundaries. Access. Visibility.' 슬로건이 포함된 IT 팀 브리핑용 표지 슬라이드입니다.
- • IT 팀 브리핑
- • Boundaries. Access. Visibility.
정책 적용 기반 네트워크 아키텍처 다이어그램
외부 및 사용자 네트워크가 중앙 정책 적용 계층을 통과해야만 DMZ와 핵심 서비스에 도달할 수 있음을 보여주는 토폴로지 예시로, 모든 트래픽에 명시적 승인이 필요함을 나타냅니다.
전체 텍스트 보기접기
위협 및 노출도 매핑
보안 통제를 선정하기 전 외부 유입, 권한 접근, 동서 트래픽 이동을 분석하고 대상 자산과 증적 필드를 채울 수 있는 검토 테이블 슬라이드입니다.
전체 텍스트 보기접기
세그멘테이션 및 경계 통제 규칙
출발지와 목적지 간의 트래픽 흐름을 비즈니스 필요성, 검증 통제 항목, 테스트 또는 로그 증적과 연결하며 네트워크 위치 자체만으로는 신뢰를 부여하지 않는다는 원칙을 강조하는 테이블입니다.
- • 네트워크 위치만으로 신뢰가 보장되지 않음
신원, 접근 제어 및 보안 연결 플로우
사용자 신원, 디바이스 환경, 요청 리소스 정보를 바탕으로 정책 판정을 거쳐 세션을 인가하거나 차단 및 추가 인증(챌린지)을 요구하는 개념 흐름도입니다.
전체 텍스트 보기접기
모니터링 및 인시던트 에스컬레이션 프로세스
보안 모니터링을 책임 있는 인계 절차로 전환하기 위한 4단계 프로세스로 신호, 기준, 연락처, 조치, 대응 목표, 케이스 기록 필드로 구성되어 있습니다.
전체 텍스트 보기접기
보안 통제 갭 및 우선순위 로드맵
우선순위, 담당자, 완료일이 명시된 갭 등록부 테이블과 함께 평가, 합의, 일정 수립, 검증 단계로 개선 작업을 계획할 수 있는 로드맵 슬라이드입니다.
전체 텍스트 보기접기
담당자 배정 및 검토 체크리스트
적용 범위, 경계 규칙, 접근 정책, 모니터링 인계, 미해결 갭을 최종 확인하고 검토 담당자, 차기 검토일, 최종 승인 필드를 포함한 완료 체크리스트입니다.
전체 텍스트 보기접기
추천 용도
- IT 팀 대상 네트워크 보안 아키텍처 브리핑
- 네트워크 세그멘테이션 및 경계 통제 규칙 검토
- 신원 기반 접근 제어 정책 상세 검토
- 보안 모니터링 및 인시던트 에스컬레이션 인계 계획 수립
- 통제 미흡 사항(갭) 및 조치 우선순위 회의
이 템플릿이 적합한 대상
- 네트워크 엔지니어
- IT 인프라 운영팀
- 보안 관제(SOC) 및 분석가
- IT 매니저
- 정보보안 책임자 및 리드
이 템플릿의 특징+
- 외부 및 사용자 네트워크가 정책 적용 계층을 통해 DMZ와 코어 서비스로 라우팅되는 토폴로지 다이어그램
- 노출도 매핑, 경계 규칙, 우선순위별 통제 갭 관리를 위한 4열 플레이스홀더 표 구성
- 신원, 디바이스, 리소스 정보를 평가하여 세션 허용 또는 차단·인증 챌린지로 연결되는 인가 플로우
- 대응 목표 시간과 케이스 기록 항목이 포함된 번호 매기기 형태의 관찰·분류·에스컬레이션·검토 4단계 프로세스
- 서버 랙 사진, 사선 패널, 세련된 2톤 헤드라인이 어우러진 블루그레이 톤의 데이터 센터 테마 디자인
- Google 프레젠테이션 호환이 가능하며 플레이스홀더 값으로 손쉽게 편집할 수 있는 16:9 파워포인트 슬라이드