Template gratuito
Modelo de Apresentação de Arquitetura e Controles de Segurança de Rede para Equipes de TI
Este modelo de PowerPoint de segurança de rede ajuda engenheiros de redes a explicar detalhadamente para as equipes de TI como o ambiente corporativo está protegido. O conjunto de oito slides começa com uma capa de Arquitetura e Controles e apresenta uma topologia ilustrativa na qual o tráfego externo e as redes de usuários passam por uma camada de aplicação de políticas antes de acessar a DMZ e os serviços centrais. Em seguida, inclui um mapa de exposição para acessos externos, privilégios elevados e movimentação leste-oeste, uma tabela de regras de borda vinculando cada fluxo permitido ao respectivo controle e evidência, e um fluxo de autorização de sessão que avalia a identidade do usuário, o contexto do dispositivo e o recurso solicitado antes de liberar ou desafiar o acesso. Os slides finais transformam esta apresentação de cibersegurança em um plano de ação prático: trazem um fluxo de quatro etapas para observação, triagem, escalonamento e revisão de incidentes, um registro de lacunas com colunas de prioridade, responsável e prazo, além de um checklist de encerramento com campos para aprovação formal. Os valores permanecem como marcadores editáveis entre colchetes, as notas de rodapé trazem referências ao NIST SP 800-207, e o layout moderno em tons de azul e cinza com fotografias de data center funciona nativamente no PowerPoint ou por meio de conversão no Google Slides.
Explore o criador de apresentações com IA do Deckgist para transformar relatórios de auditoria de rede ou PDFs de políticas de segurança em apresentações estruturadas e editáveis.
Criar uma apresentação com IA
Digite um assunto ou envie arquivos de referência e escolha um tema para criar uma nova apresentação.
Criar com um tema
Digite um assunto ou envie arquivos de referência e escolha um tema para criar uma nova apresentação.
Compatível com documentos, PDFs, PPTs e arquivos de texto
Gerar uma apresentação editável
A IA organiza o conteúdo e conclui todo o layout
Sem precisar de tema ou envio de arquivos
Sem precisar de tema ou envio de arquivos
O que está incluído
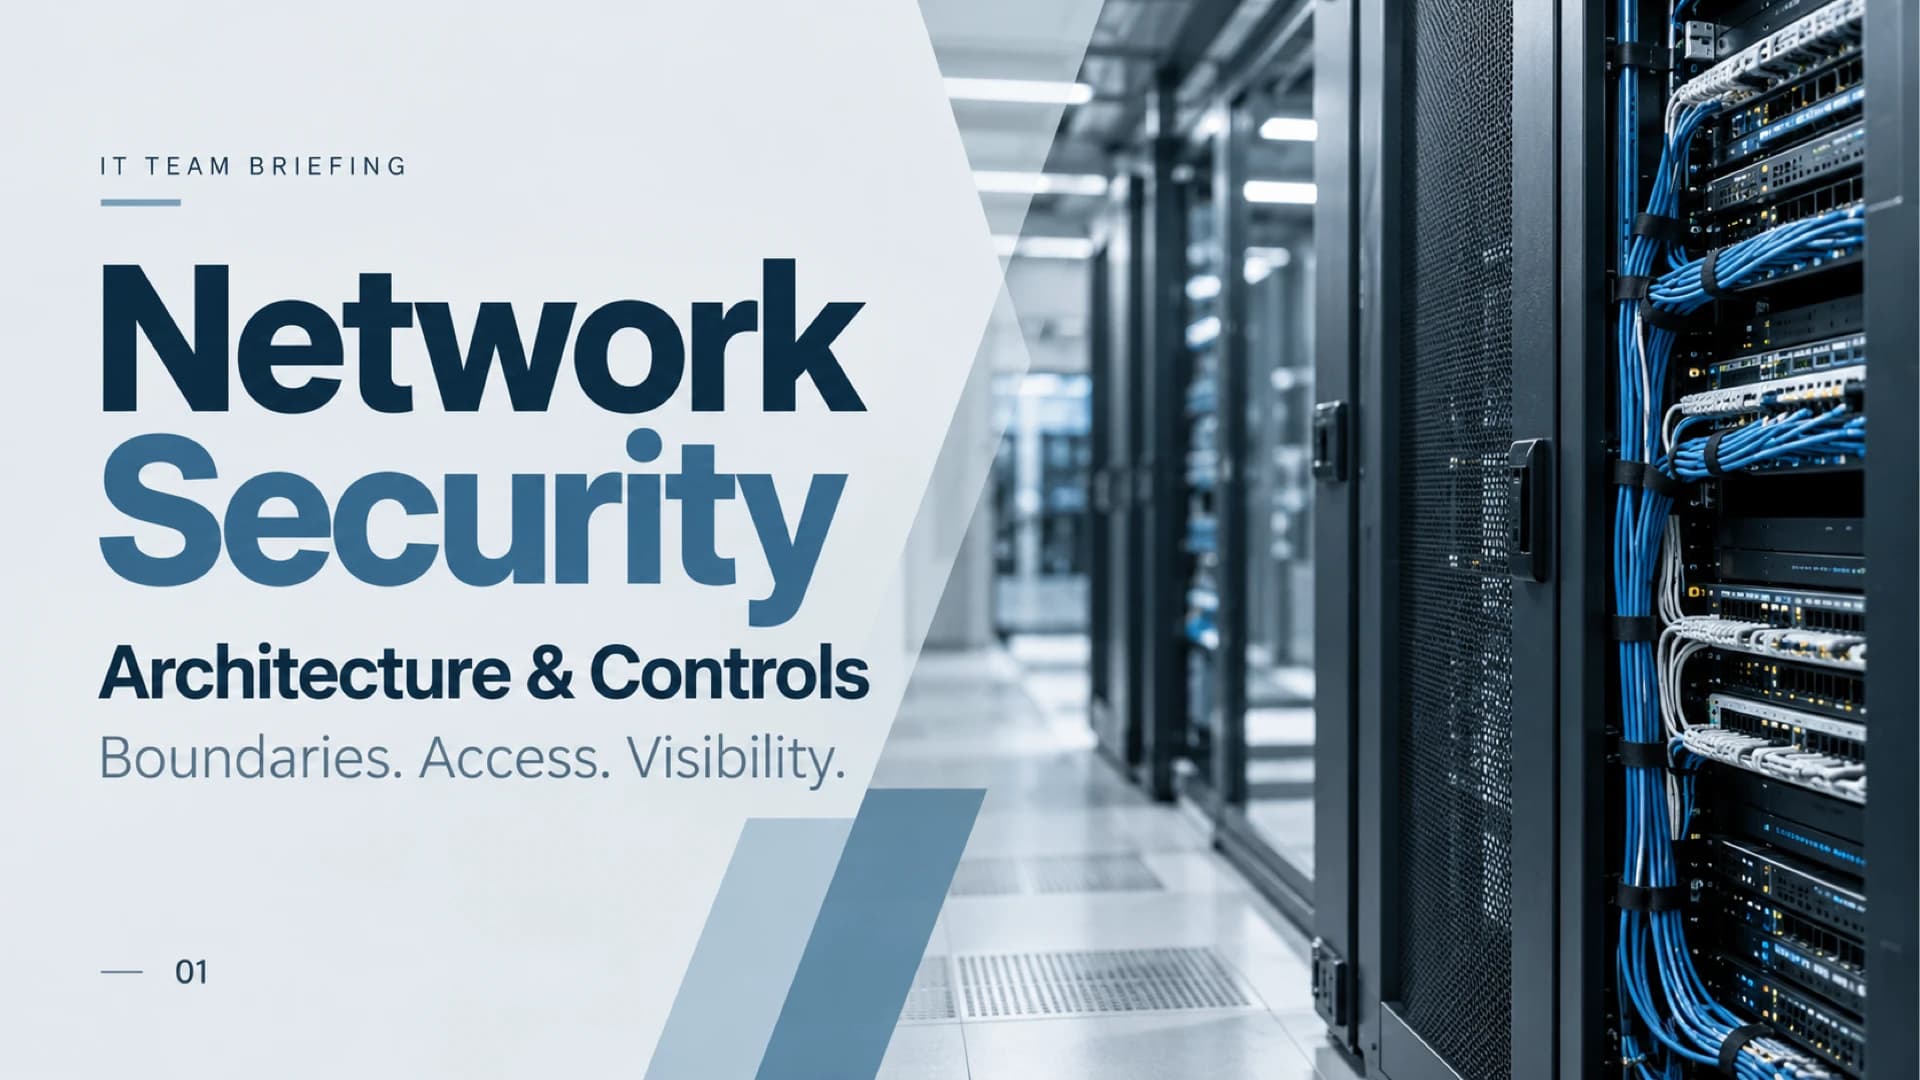
Capa de arquitetura e controles de segurança de rede
Capa para alinhamento com a equipe de TI intitulada Segurança de Rede: Arquitetura e Controles, acompanhada pelo subtítulo Perímetros. Acesso. Visibilidade.
Mostrar texto completoRecolher
Arquitetura de rede ilustrativa com aplicação de políticas
Exemplo de topologia em que redes externas e de usuários passam por uma camada central de aplicação de políticas antes de alcançar a DMZ e os serviços centrais, destacando a necessidade de autorização explícita.
Mostrar texto completoRecolher
Mapeamento de ameaças e exposição
Tabela de análise para mapear a exposição antes de definir controles, abrangendo entrada externa, acesso privilegiado e movimentação leste-oeste com campos para ativos e evidências.
Mostrar texto completoRecolher
Regras de segmentação e controle de borda
Tabela de regras de borda que vincula cada fluxo de origem para destino à necessidade de negócio, ao controle avaliado e aos logs de teste, ressaltando que a localização na rede não garante confiança por si só.
Mostrar texto completoRecolher
Fluxo de identidade, acesso e conexões seguras
Fluxo conceitual no qual identidade do usuário, contexto do dispositivo e recurso solicitado alimentam a decisão de política, resultando em sessão autorizada ou desafio/bloqueio.
Mostrar texto completoRecolher
Monitoramento e escalonamento de incidentes
Quatro etapas sequenciais para transformar o monitoramento em um fluxo claro de responsabilidades, com campos para sinal, critérios, contato, ação, tempo de resposta e registro de caso.
Mostrar texto completoRecolher
Roteiro de priorização e lacunas de controle
Registro de lacunas com colunas de prioridade, responsável e prazo, acompanhado por sequência de avaliação, alinhamento, agendamento e verificação para coordenar a remediação.
Mostrar texto completoRecolher
Checklist de responsabilidades e revisão
Checklist de fechamento confirmando escopo, regras de borda, política de acesso, alinhamento de monitoramento e pendências abertas, com campos para responsável, próxima data e aprovação.
Mostrar texto completoRecolher
Ideal para
- Alinhamento de arquitetura de segurança de rede para equipes de TI
- Revisão de segmentação de rede e regras de borda de perímetro
- Apresentação passo a passo da política de controle de acesso baseada em identidade
- Planejamento de monitoramento de segurança e transição de escalonamento de incidentes
- Reunião de priorização de remediação de lacunas e controles de segurança
Para quem é este template
- Engenheiros de rede
- Equipes de infraestrutura de TI
- Analistas de operações de segurança (SOC)
- Gerentes de TI
- Líderes de segurança da informação
Recursos deste template+
- Diagrama de topologia ilustrativa roteando redes externas e de usuários por aplicação de políticas até a DMZ e serviços centrais
- Tabelas de quatro colunas para mapeamento de exposição, regras de borda e registro priorizado de lacunas de controle
- Fluxo de autorização de sessão integrando identidade, dispositivo e recursos para liberar acesso ou exigir validação adicional
- Etapas numeradas de observação, triagem, escalonamento e revisão com metas de tempo de resposta e registro de chamados
- Design corporativo em azul e cinza com fotos de racks de data center, painéis angulares e títulos destacados em dois tons
- Slides 16:9 totalmente editáveis para PowerPoint com suporte a conversão no Google Slides e dados em marcadores