免费模板
面向IT团队的网络安全架构与控制策略演示文稿
这款网络安全PPT模板旨在帮助网络工程师向IT团队全面汇报网络环境的安全防护机制。整套幻灯片共8页,以“架构与控制”封面开篇,随后展示示意性网络拓扑图,呈现外部网络与用户网络在访问DMZ和核心服务前必须经过的策略执行层。接着展示涵盖外部入口、特权访问及东西向移动的暴露面梳理图,将每笔放行流量与控制措施和验证证据绑定的边界规则表,以及在授予或质询访问权限前综合权衡用户身份、设备上下文与所请求资源的一整套会话鉴权流程。 文稿后半部分将技术汇报转化为执行方案,包括由观察、研判、升级和复盘组成的四步响应流转流程、带有优先级、负责人与截止日期的安全缺口登记表,以及包含审批字段的复核清单。关键参数均保留为括号占位符,页脚附有NIST SP 800-207参考注释,搭配机架照片与蓝灰质感版面,既可作为原生PowerPoint演示文稿使用,也能无缝转换为Google Slides。
了解Deckgist的 AI演示文稿生成器,直接将网络审计笔记或安全策略PDF整理为结构完整、可自由编辑的安全汇报幻灯片。
使用 AI 创建演示文稿
输入主题或上传参考资料,下一步选择主题来创建新的演示文稿。
使用主题创建
输入主题或上传参考资料,下一步选择主题来创建新的演示文稿。
支持文档、PDF、PPT 或文本资料
生成可编辑演示文稿
AI 自动整理内容并完成整套排版
无需输入主题或上传资料
无需输入主题或上传资料
包含内容
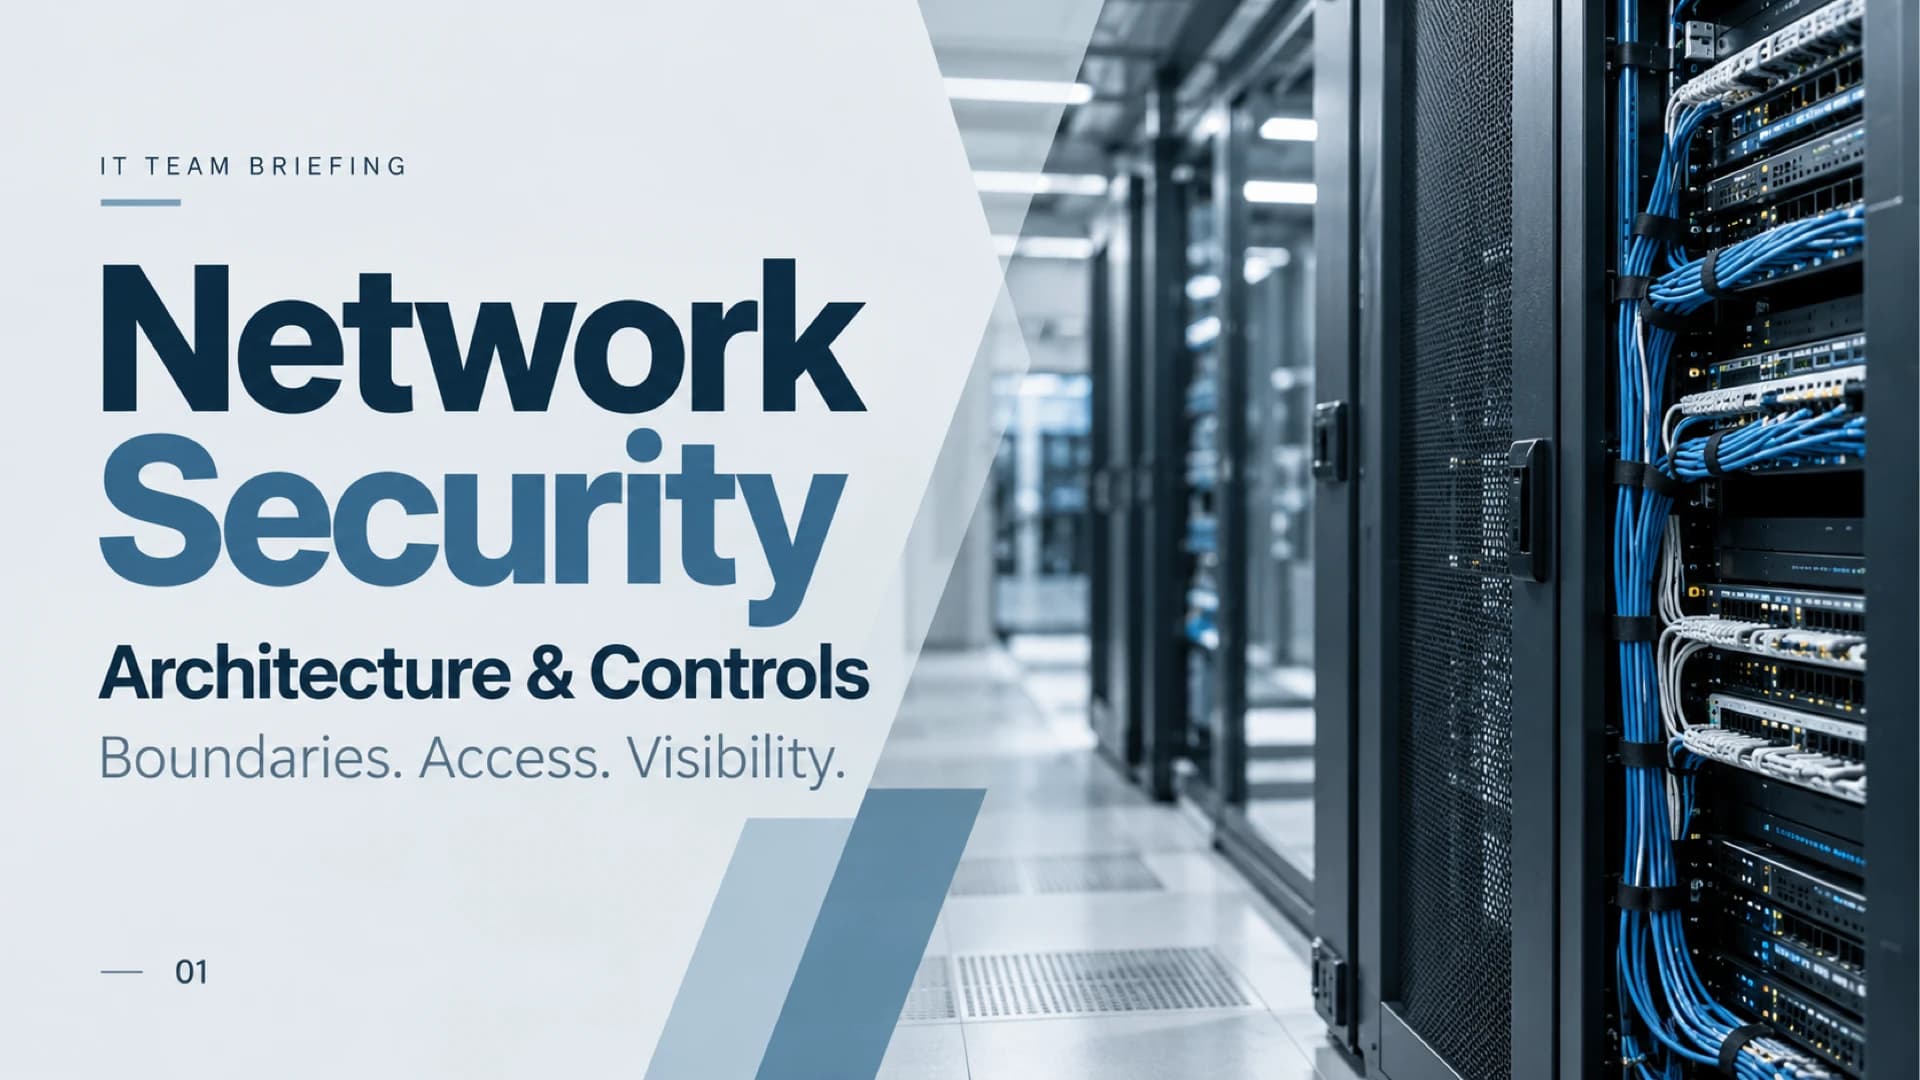
网络安全架构与控制汇报封面
IT团队汇报封面,主标题为“网络安全:架构与控制”,副标题为“边界、访问、可视化”。
- • IT团队汇报
- • 边界 · 访问 · 可视化
带策略执行层的网络架构示意图
架构拓扑示例,展示外部网络和用户网络在访问DMZ及核心服务前须经过中央策略执行层,强调所有流量必须获得显式授权。
展开完整内容收起
威胁与暴露面梳理图
用于在选择控制措施前评估暴露面的审查表,涵盖外部入口、特权访问和东西向移动,并附带资产与验证证据占位字段。
展开完整内容收起
分段与边界控制规则
边界规则表,将源到目标的每笔流量与业务需求、需验证的控制措施及日志/测试依据关联,强调仅凭网络位置绝不代表可信。
- • 仅凭网络位置绝不代表可信
身份、访问与安全连接判定流
概念决策流程图,结合用户身份、设备上下文与所请求资源做出策略判定,最终输出会话授权或拒绝/二次质询。
展开完整内容收起
安全监控与事件升级流转流程
将监控落地为权责清晰的升级流转四个步骤,预留告警信号、判断标准、联系人、处置动作、响应目标和工单记录占位字段。
展开完整内容收起
控制措施缺口与整改优先级路线图
包含优先级、负责人与完成日期的控制缺口登记表,配合评估、共识、排期和验证四步推进整改计划。
展开完整内容收起
权责归属与复核清单
收尾清单,逐项确认范围资产、边界规则、访问策略、监控流转与未决缺口,并预留复核责任人、下次复核日期与批准签署栏。
展开完整内容收起
适合场景
- 面向IT团队的网络安全架构方案汇报
- 网络分段与边界规则专项审查
- 基于身份的访问控制策略宣贯讲解
- 安全监控与事件升级流转流程规划
- 安全控制缺口及整改优先级评审会议
适合人群
- 网络工程师
- IT基础架构团队
- 安全运营中心(SOC)分析师
- IT部门主管
- 信息安全负责人
模板特点+
- 直观的拓扑图结构,呈现外部网络和用户网络经由策略执行层流向DMZ与核心服务的路径
- 四列表格式占位符,用于暴露面梳理、边界控制规则以及带优先级的安全控制缺口登记
- 会话鉴权决策流,从身份、设备与资源输入延伸至会话放行或拒绝/质询结果
- 带序号的“观察、研判、升级、复盘”流转机制,附带响应时限与工单记录字段
- 蓝灰配色数据中心视觉风格,结合机架摄影图、斜角几何色块与醒目的双色标题排版
- 16:9比例可编辑PowerPoint幻灯片,支持导入Google Slides,数据均预留为占位符